



В Дании подтвердили доступ посторонних к данным 8,8 млн человек. Предполагаемый хакер рассказал, какой пароль помог попасть в реестр, сообщает Centralmedia24.
В администрации Центрального реестра населения Дании (CPR) сообщили об инциденте 5 октября. Посторонние воспользовались законным доступом частной компании и получили имена, адреса, персональные идентификационные номера и другие сведения.
Имена и адреса людей, которые заранее оформили защиту этих данных, в утечку не попали. Администраторы заблокировали доступ компании и уведомили орган по защите персональных данных. Полиция расследует случившееся.
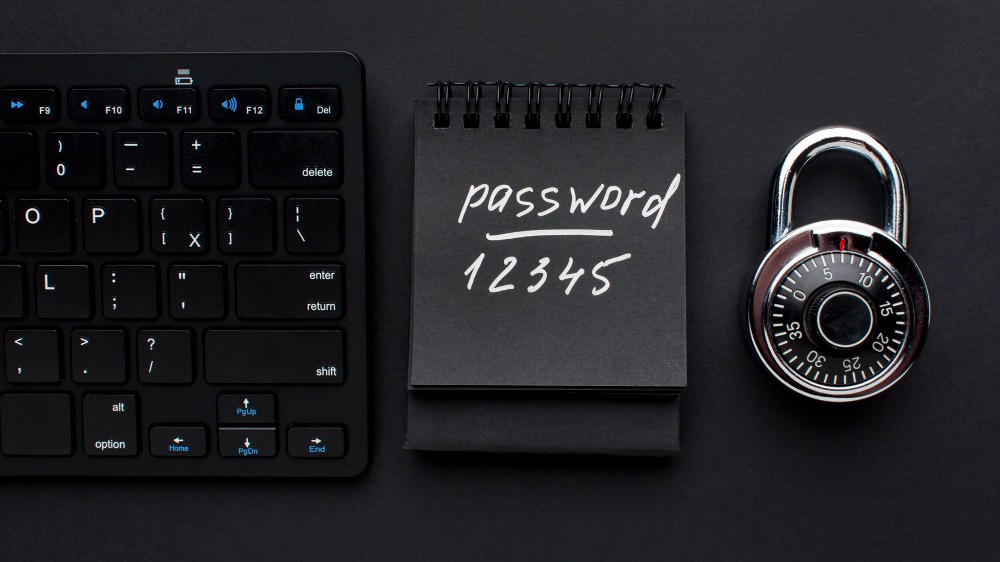
Позже человек, назвавший себя организатором атаки, рассказал газете «Politiken», что вошёл в систему 11 сентября через аккаунт бывшего сотрудника компании. По его словам, пароль ранее попал в другую утечку и состоял из шести цифр: «123456».
Как пишет The Copenhagen Post, затем он создал две программы, которые собирали сведения и сохраняли их вне реестра.
Предполагаемый хакер утверждал, что не собирался продавать или публиковать данные. Его личность и версию атаки независимо не подтвердили. Однако эксперт Defend Denmark Эмиль Хёрнинг, которому журналисты передали полученный файл, счёл рассказ правдоподобным.
В Казахстане депутат Ляззат Жылкыбаева предложила проверить акиматы и социальные учреждения после публикации персональных данных работников образования и детей в открытом доступе.
Читайте также:


